Vertrag hochladen. Zusammenhänge erkennen. Zukunft steuern.

Unternehmen investieren Milliarden in ERP-Systeme, Business Intelligence, Compliance-Programme und Risikomanagement. Dennoch werden Vorstände, CFOs und Führungskräfte immer wieder von Entwicklungen überrascht, die sich bereits lange zuvor angekündigt haben. Genau an diesem Punkt setzt LEGANTA® an und verfolgt einen Ansatz, der die Steuerung von Unternehmen grundlegend verändern soll. Ob unerwartete Kostensteigerungen, […]
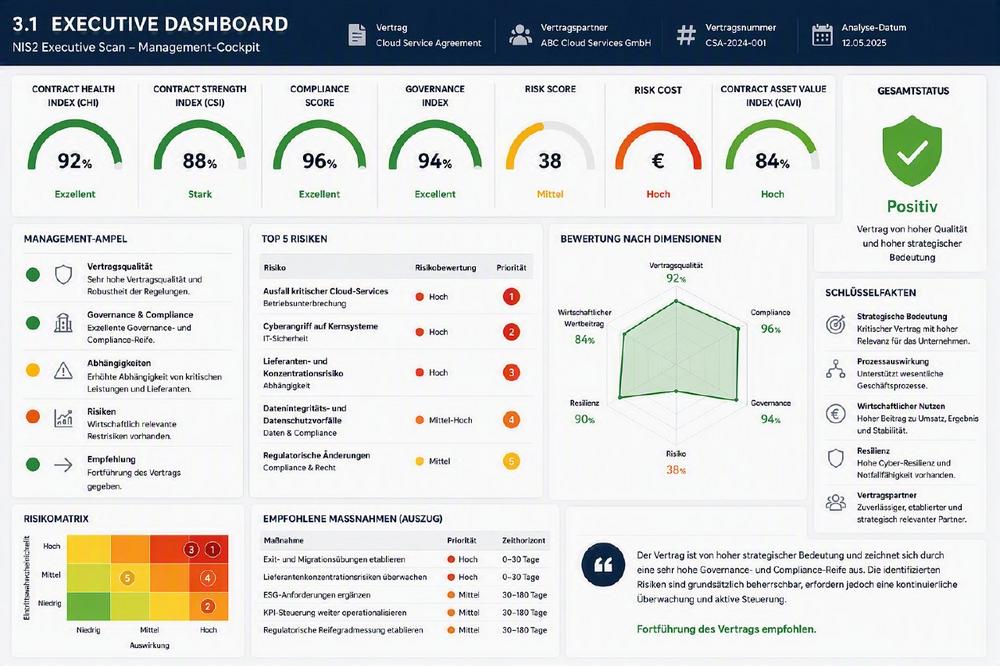
LEGANTA® macht NIS2 erstmals aus Managementsicht steuerbar

Die europäische NIS2-Richtlinie stellt Unternehmen vor eine der größten Governance- und Compliance-Herausforderungen der letzten Jahre. Während viele Organisationen versuchen, regulatorische Anforderungen mit weiteren Prozessen, Reports und Kontrollen zu bewältigen, verfolgt LEGANTA® einen anderen Ansatz: Nicht die Regulierung steht im Mittelpunkt, sondern das Unternehmen selbst. Mit der LEGANTA® Enterprise Steering Platform […]

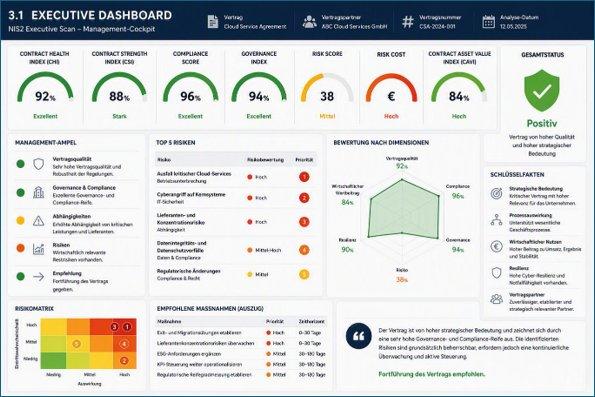
NIS2 in der Praxis: 96 % Compliance. 3,21 Millionen Euro Risikokosten.

  Executive Summary Ein Vertrag mit 96 % Compliance Score, 94 % Governance Index und 93 % NIS2 Readiness verursacht trotzdem Risikokosten von 3,21 Mio. €. Der Grund liegt nicht in regulatorischen Defiziten, sondern in seiner strategischen Bedeutung für Umsatz, Betrieb und Wertschöpfung. Executive Snapshot Kennzahl Ergebnis NIS2 Readiness Index 93 % […]

LEGANTA® öffnet die Vertrags-Black-Box für NIS2

Unternehmen stehen heute vor einer Herausforderung, die weit über klassische Compliance-Fragen hinausgeht. Mit NIS2 rücken nicht nur IT-Systeme, sondern auch Verträge, Lieferantenbeziehungen und geschäftskritische Dienstleistungen in den Fokus von Aufsichtsbehörden, Auditoren und Management. Doch eine zentrale Frage bleibt häufig unbeantwortet: Welche Verträge sind überhaupt relevant und welche Risiken verbergen sich […]

Schluss mit dem Score-Kult: Warum Fragen wertvoller sind als Punkte

Der Markt für Vertragsanalyse und Compliance-Management liebt Kennzahlen. NIS2 Compliance Score, Supply Chain Score, Governance Score, Contract Index oder Resilience Index versprechen Transparenz und Vergleichbarkeit auf Knopfdruck. Meist mündet die Analyse in einer Zahl zwischen 0 und 100, einer Ampelbewertung oder einem Reifegradmodell. Doch genau hier beginnt das Problem. Ein […]

Das Risiko steht nicht im Vertrag. Es wartet auf sein Ereignis.

Vorstände, Geschäftsführer und Risikomanager investieren heute Millionen in Compliance, Cyber Security, Governance und Vertragsmanagement. Trotzdem erleben sie immer wieder dieselbe Überraschung: Eine Produktionslinie steht still. Ein strategischer Lieferant liefert nicht. Ein Service Provider verfehlt seine SLAs. Eine Meldefrist wird versäumt. Ein kritischer Geschäftsprozess kommt zum Erliegen. Und plötzlich steht die […]

NIS2 beginnt nicht im Rechenzentrum. Aber dort endet sie auch nicht.

Kaum eine Regulierung hat in den vergangenen Jahren so viel Aufmerksamkeit erzeugt wie NIS2. Die Diskussion konzentriert sich dabei meist auf technische Themen: Security Operations Center, Incident Response, Schwachstellenmanagement, Netzwerksicherheit, Business Continuity oder Cyber-Resilienz. All diese Themen sind zweifellos wichtig. Dennoch erleben viele Unternehmen, dass ihre NIS2-Initiativen trotz hoher Investitionen […]

NIS2 wird zur Kostenfalle: Warum Unternehmen ihre größten Compliance-Risiken oft nicht kennen

Die Umsetzung der europäischen NIS2-Richtlinie beschäftigt derzeit tausende Unternehmen. Neue Sicherheitsmaßnahmen werden eingeführt, Prozesse angepasst, Berater beauftragt und Budgets erhöht. Dennoch bleibt eine zentrale Frage in vielen Organisationen unbeantwortet: Kennen Unternehmen tatsächlich die Risiken und Verpflichtungen, für die sie verantwortlich sind? Nach Einschätzung von LEGANTA® liegt genau hier das größte […]

NIS2: Die größte Cyber-Risikoquelle liegt oft nicht in der IT – sondern in den Verträgen

Viele Unternehmen investieren derzeit Millionenbeträge in Firewalls, Security Operations Center und technische Schutzmaßnahmen, um die Anforderungen der europäischen NIS2-Richtlinie zu erfüllen. Dennoch bleibt eine entscheidende Frage häufig unbeantwortet: Wer trägt eigentlich die Verantwortung, wenn ein externer Dienstleister Opfer eines Cyberangriffs wird? Steht im Vertrag, dass Sicherheitsvorfälle gemeldet werden müssen? Gibt […]

LEGANTA®: Ereignisse first!

Die meisten Unternehmenssysteme denken in Prozessen. Sie definieren Abläufe, Aufgaben und Zuständigkeiten. Ereignisse treten dabei lediglich als Auslöser innerhalb eines vorgegebenen Prozesses auf. LEGANTA® verfolgt einen grundlegend anderen Ansatz. Im Mittelpunkt stehen nicht Prozesse, sondern Ereignisse. Prozesse sind lediglich die sichtbaren Folgen von Ereignissen. Diese Perspektive ermöglicht eine neue Form […]