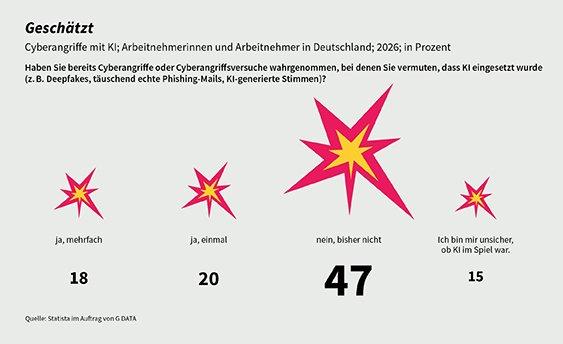
Cyberkriminelle nutzen bei Angriffen zunehmend künstliche Intelligenz. Phishing und Social Engineering werden hierdurch gezielter und schwerer zu erkennen. Die Täter nutzen KI aber auch zur Auswertung großer Datenmengen, Analyse von Code und Erkennung von Sicherheitslücken mit gleichzeitiger Erzeugung des passenden Exploits („Türöffner“). Diese Entwicklung bleibt auch der Belegschaft in deutschen Unternehmen nicht verborgen. Weniger als die Hälfte der Befragten (47 Prozent) in „Cybersicherheit in Zahlen“ hat bisher noch keine künstliche Intelligenz bei Angriffen wahrgenommen. Ein Sechstel ist sich nicht sicher, ob KI im Spiel war. Damit zeigt sich die Herausforderung: Es ist oft kaum erkennbar, ob künstliche Intelligenz genutzt wurde.
„KI macht Angriffe vor allem billiger: Was früher Fachwissen und viel Zeit erforderte, lässt sich heute in kürzester Zeit erledigen. Das können Mitarbeitende nicht allein abfangen, und Technik allein auch nicht. Es braucht beides: Menschen, die stutzig werden, und Systeme, die verdächtige Aktivitäten früh erkennen – damit ein Unternehmen reagieren kann, bevor aus einem ersten Zugriff ein ernsthafter Schaden wird“, sagt Andreas Lüning, Mitgründer und Vorstand der G DATA CyberDefense AG.
Künstliche Intelligenz erleichtert Tätern die Arbeit
Generative KI bietet Cyberkriminellen neue Möglichkeiten, ihre Angriffe vorzubereiten und zu skalieren. Schnell lassen sich so immer neue Varianten von bestehenden Schadprogrammen erstellen oder automatisch öffentlich einsehbare Informationen zum Angriffsziel sammeln und auswerten, um diese zu nutzen. Auch überzeugend formulierte und individualisierte Phishing-Mails sind innerhalb kürzester Zeit entwickelt. Zudem kommen Stimmen zum Einsatz, die mit künstlicher Intelligenz erstellt wurden. Hinweise auf die Attacken sind nur schwer erkennen. Sprachliche Auffälligkeiten wie Rechtschreibfehler oder unpersönliche Anreden, die früher Hinweise auf betrügerische Nachrichten liefern konnten, verlieren dadurch an Bedeutung.
Handlungsbedarf
Unternehmen sollten ihre Security-Awareness-Maßnahmen an die veränderte Bedrohungslage anpassen. Gleichzeitig kann Awareness nur ein Teil einer umfassenden Cyberabwehr-Strategie sein. Technische Schutzmaßnahmen müssen Angriffe auch dann erkennen und eindämmen können. Entscheidend ist dabei, verdächtige Aktivitäten möglichst früh zu identifizieren, Zusammenhänge zwischen einzelnen Ereignissen herzustellen und im Ernstfall schnell zu reagieren.
Cybersicherheit in Zahlen zum Download
„Cybersicherheit in Zahlen“ erschien zum sechsten Mal und zeichnet sich durch eine große Informationsdichte und besondere methodische Tiefe aus. Im Rahmen einer repräsentativen Online-Studie wurden mehr als 5.000 Arbeitnehmerinnen und Arbeitnehmer in Deutschland zur Cybersicherheit im beruflichen und privaten Kontext befragt. Die Fachleute von Statista haben die Befragung eng begleitet und präsentieren dank einer Stichprobengröße, die weit über dem branchenüblichen Standard liegt, belastbare und valide Marktforschungsergebnisse im Magazin „Cybersicherheit in Zahlen“. Darüber hinaus bietet das Nachschlagewerk Zahlen, Daten und Fakten aus mehr als 300 Statistiken zu allen Aspekten der IT-Sicherheit.
Interessierte können hier „Cybersicherheit in Zahlen“ herunterladen.
G DATA CyberDefense AG
Königsallee 178 a
44708 Bochum
Telefon: +49 (234) 9762-0
Telefax: +49 (234) 9762-299
http://www.gdata.de
Public Relations Managerin
Telefon: +49 (234) 9762-507
Fax: +49 (234) 9762-299
E-Mail: kathrin.beckert@gdata.de
